PHP- und Node.js-Lücken: ZEIT.IO ist nicht betroffen
 Robert Reiz | October 22, 2026 | 09:45 UTC
Mittwochmorgen, kurz nach acht. Sabine führt eine Agentur mit zwölf Leuten und öffnet beim ersten Kaffee die Nachrichten. Die Schlagzeile: „php2shell – Kritische Sicherheitslücken erlauben Codeeinschleusung in PHP". Zwei Schwachstellen, beide mit 9,2 von 10 Punkten bewertet, betroffen sind alle PHP-Versionen seit PHP 5. Wenige Zeilen weiter: Auch Node.js hat gerade zehn Sicherheitslücken geschlossen, vier davon als „hoch" eingestuft.
Sabine denkt sofort an die Daten ihrer Agentur: Stundenzettel, Rechnungen, Verträge mit Stundensätzen, die Bankverbindungen ihrer Freelancer. Liegt das alles auf einem Server, der gerade angreifbar ist?
Bei ZEIT.IO lautet die Antwort: Nein.
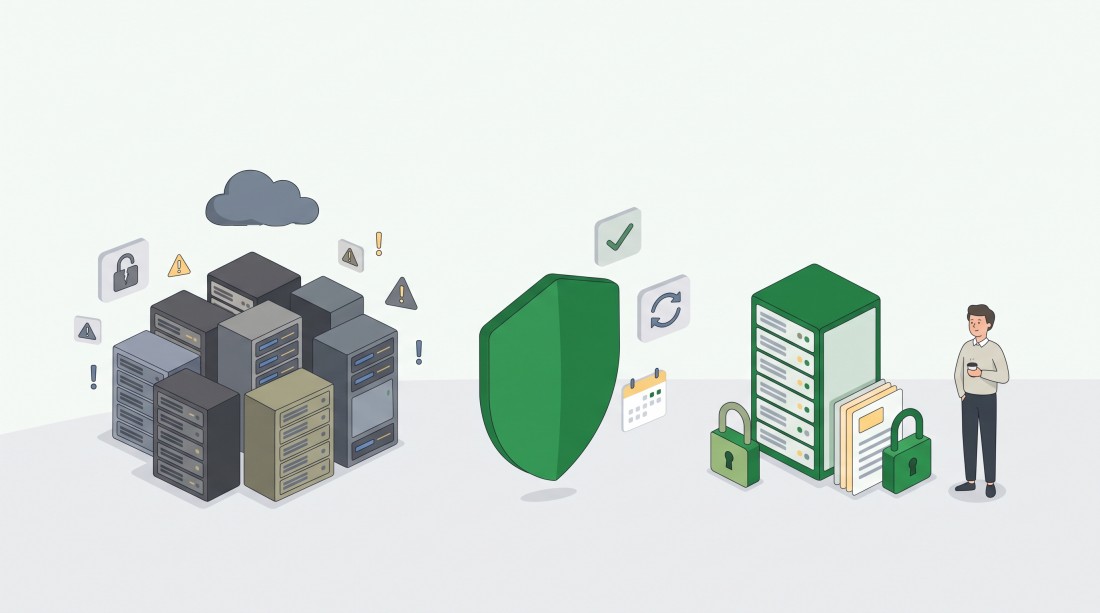
ZEIT.IO setzt auf seinen Servern weder PHP noch Node.js ein. Die aktuell gemeldeten Sicherheitslücken betreffen unsere Plattform und Ihre Daten nicht.
Worum es bei den aktuellen Meldungen geht
Am 21. Oktober hat das PHP-Projekt Updates für zwei kritische Schwachstellen veröffentlicht, die unter dem Namen php2shell bekannt geworden sind. Angreifer können damit übers Netz eigenen Code auf einem Webserver ausführen – ohne Anmeldung, allein über präparierte Anfragen. Betroffen sind praktisch alle Server, auf denen PHP läuft, außerdem viele Router, NAS-Systeme und Firewalls, deren Verwaltungsoberfläche auf PHP basiert. Fast zur gleichen Zeit hat Node.js Lücken unter anderem bei der Prüfung von TLS-Zertifikaten, bei der Namensauflösung und beim Entpacken komprimierter Daten geschlossen.
PHP und Node.js stecken hinter einem großen Teil des Internets. Entsprechend groß ist die Aufregung – und entsprechend berechtigt ist die Frage, ob die eigenen Dienstleister betroffen sind.
Was das für ZEIT.IO bedeutet
Kein PHP, kein Node.js auf unseren Servern
Auf den Servern, die Ihre Daten verarbeiten und speichern, ist weder PHP noch Node.js installiert. Wir haben das nicht nur aus dem Gedächtnis beantwortet, sondern unsere Server-Images nach dem Erscheinen der Meldungen gezielt überprüft.
Eine Lücke in einer Software, die gar nicht vorhanden ist, lässt sich nicht ausnutzen. Für Sie heißt das:
- Sie müssen in ZEIT.IO nichts unternehmen.
- Es gab keinen Zeitraum, in dem Ihre Daten bei uns über diese Lücken angreifbar waren.
- Zeiterfassung, Rechnungen, Verträge und Belege laufen ganz normal weiter.
Wöchentliche Sicherheitsprüfungen
Dass wir diesmal nicht betroffen sind, ist kein Glück, auf das wir uns verlassen. Jede Woche prüfen wir unseren Code und alle eingesetzten Software-Bibliotheken automatisiert auf bekannte Sicherheitslücken. Taucht eine neue Schwachstelle auf, sehen wir das – und reagieren, bevor daraus ein Problem wird.
Sicherheitsupdates jede Woche – automatisch
Auch die Betriebssystem-Komponenten unserer Server werden jede Woche aktualisiert. Dadurch gelangen Sicherheitspatches regelmäßig und automatisch auf unsere Systeme, ohne dass erst jemand eine Meldung lesen und von Hand eingreifen muss. Wenn morgen eine Lücke in einer Komponente bekannt wird, die wir tatsächlich nutzen, ist sie im Normalfall innerhalb weniger Tage geschlossen.
Ehrlich gesagt
Keine Software der Welt ist frei von Fehlern – auch unsere nicht. Genau deshalb setzen wir nicht darauf, nie betroffen zu sein, sondern darauf, schnell zu sein: regelmäßig prüfen, regelmäßig aktualisieren, bei Bedarf sofort reagieren.
Und einen Teil der Sicherheit haben Sie selbst in der Hand. Aktivieren Sie in Ihren Benutzereinstellungen die Zwei-Faktor-Authentifizierung – sie schützt Ihren Zugang auch dann, wenn ein Passwort einmal in falsche Hände gerät.
Ein Tipp über ZEIT.IO hinaus: Prüfen Sie, ob in Ihrem Büro Geräte mit PHP-basierter Weboberfläche laufen – etwa ein NAS, ein Router oder eine Firewall – und spielen Sie dort die Updates der Hersteller ein. Dasselbe gilt für eine eigene Website, zum Beispiel mit WordPress.
Warum das wichtig ist
In ZEIT.IO liegen keine beliebigen Daten. Hier stehen Ihre Stundensätze, Ihre Verträge, Ihre Rechnungen und die Bankverbindungen Ihrer Kunden und Lieferanten. Sie vertrauen uns damit einen Teil Ihres Geschäfts an. Dieses Vertrauen verdienen wir uns nicht mit Versprechen, sondern Woche für Woche mit Routine: schlanke Technik, regelmäßige Prüfungen und Updates, die nicht liegen bleiben.
Während andere an diesem Mittwoch hektisch Server patchen, kann Sabine ihren Kaffee in Ruhe austrinken.
Bei uns sind Ihre Daten sicher.