Mehrere API Keys mit eigenen Berechtigungen
 Robert Reiz | 02. Oktober 2026 | 10:03 UTC
Bisher hatte jede Organisation in ZEIT.IO genau einen API Key, und der durfte alles: Rechnungen lesen und schreiben, Kunden anlegen, Zeiten buchen, Einstellungen ändern. Für eine einzige Anbindung ist das in Ordnung. Sobald aber mehrere Systeme mit ZEIT.IO sprechen, wird es unbequem. Das BI-Tool, das nur Rechnungen auswerten soll, bekommt denselben Schlüssel wie die Buchhaltungssoftware, die Rechnungen anlegt. Und wer einem Dienstleister für ein paar Wochen Zugriff geben möchte, muss sich merken, den Schlüssel danach wieder auszutauschen – und ihn dann bei allen anderen Anbindungen ebenfalls ersetzen.
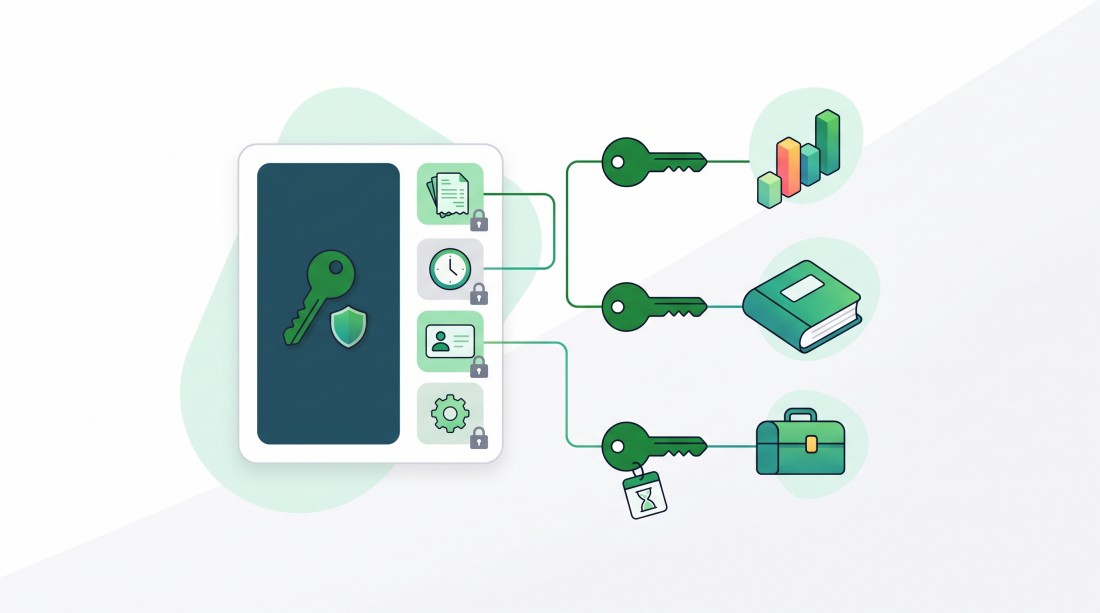
Mit diesem Release legen Sie für jede Anbindung einen eigenen API Key an – mit genau den Berechtigungen, die sie braucht.
Was ist neu?
Unter Einstellungen → API Keys finden Sie jetzt eine Liste aller API Keys Ihrer Organisation. Über „Neuen API Key anlegen" kommen beliebig viele weitere hinzu. Jeder Key hat:
| Eigenschaft | Bedeutung |
|---|---|
| Name | Ein eindeutiger Name innerhalb der Organisation, z. B. „Reporting" oder „Buchhaltung" |
| Beschreibung | Optional – wofür der Key gedacht ist und wer ihn verwendet |
| Aktiv | Ein deaktivierter Key wird von der API sofort abgelehnt |
| Ablaufdatum | Bis einschließlich zu diesem Tag ist der Key gültig |
| Unbegrenzt gültig | Der Key läuft nie ab |
| Default | Der Key für interne Zwecke von ZEIT.IO – er wird nie an Dritte weitergegeben |
| Berechtigungen | Dieselben Berechtigungen, die Sie auch Mitgliedern Ihrer Organisation geben |
Berechtigungen wie bei einem Mitglied
Das Herzstück des Releases: Jeder API Key hat seine eigenen Berechtigungen. Im Formular finden Sie dieselben Checkboxen, die Sie von den Mitgliedern Ihrer Organisation kennen – Zeiten, Projekte, Kunden, Rechnungen, Spesen, Verträge, Einstellungen und so weiter, jeweils getrennt nach Lesen und Schreiben.
Ein Request über die API darf genau das, was der Key darf. Ein Key, der nur Ausgangsrechnungen lesen darf, kann Rechnungen abrufen, aber keine anlegen, keine Kunden ändern und keine Zeiten sehen. Fragt er trotzdem etwas anderes an, lehnt die API die Anfrage ab.
Damit gilt für API Keys dasselbe Prinzip wie für Menschen: Jede Anbindung bekommt nur den Zugriff, den sie wirklich braucht. Wird ein Key einmal kompromittiert, ist der mögliche Schaden auf diese Berechtigungen begrenzt.
Ein neuer Key ist mit der Berechtigung Admin vorbelegt, damit er sofort funktioniert. Wir empfehlen, diese Häkchen vor dem Speichern durch die konkreten Berechtigungen zu ersetzen, die die Anbindung benötigt.
Ablaufdatum oder unbegrenzt gültig
Ein neuer API Key ist standardmäßig 90 Tage gültig. Das Ablaufdatum können Sie frei wählen – praktisch etwa für einen Dienstleister, der nur für die Dauer eines Projekts Zugriff braucht. Nach Ablauf lehnt die API den Key automatisch ab, ohne dass Sie daran denken müssen.
Soll ein Key dauerhaft gelten, etwa für eine fest eingerichtete Schnittstelle, setzen Sie das Häkchen bei „Unbegrenzt gültig" direkt unter dem Ablaufdatum. Das Datumsfeld wird dann ausgegraut. Einer der beiden Wege muss gewählt sein: Ein Key ohne Ablaufdatum, der nicht als unbegrenzt gültig markiert ist, lässt sich nicht speichern. So entsteht kein Key, der aus Versehen ewig gilt.
In der Liste sehen Sie auf einen Blick, wie lange ein Key noch gilt. Abgelaufene Keys sind rot markiert.
Der Default API Key
Jede Organisation hat genau einen Default API Key. Er ist in der Liste mit einem grauen „Default"-Badge gekennzeichnet.
Der Default API Key ist ausschließlich für ZEIT.IO selbst bestimmt: Wir verwenden ihn nur intern und nur dann, wenn es nötig ist. An Dritte wird er nie weitergegeben – auch nicht an angebundene Partner.
Damit ZEIT.IO sich darauf verlassen kann, ist er besonders geschützt: Er kann weder gelöscht noch deaktiviert werden. Möchten Sie einen anderen Key zum Default machen, setzen Sie dort das Häkchen bei „Default" – der bisherige Default-Key gibt die Markierung dabei automatisch ab.
Alles im Blick: aktiv, zuletzt verwendet, Aufrufe
Die Liste zeigt zu jedem Key, was Sie für die Pflege brauchen:
- Name und Beschreibung, darunter ein grünes „aktiv"- oder ein rotes „deaktiviert"-Badge
- Ablaufdatum – oder „unbegrenzt"
- Zuletzt verwendet – Datum und Uhrzeit des letzten API-Aufrufs mit diesem Key, in Ihrer Zeitzone
- Aufrufe – wie viele API-Requests mit diesem Key insgesamt gemacht wurden
- Den Key selbst – maskiert, mit „anzeigen" und einem Knopf zum Kopieren in die Zwischenablage
Gerade die beiden neuen Spalten Zuletzt verwendet und Aufrufe helfen beim Aufräumen. Ein Key, der seit Monaten nicht mehr benutzt wurde, gehört vermutlich zu einer Anbindung, die es nicht mehr gibt – und kann deaktiviert oder gelöscht werden. Steht bei einem Key „noch nie", wurde er angelegt, aber nie eingesetzt. Und steigt die Zahl der Aufrufe eines Keys plötzlich stark an, sehen Sie sofort, welche Anbindung dafür verantwortlich ist.
Lückenloses Protokoll
Jede Änderung an einem API Key landet im Audit-Log Ihrer Organisation: das Anlegen, das Löschen und jede geänderte Eigenschaft einzeln mit altem und neuem Wert – auch jede einzelne Berechtigung. Der Key selbst erscheint dabei nie im Protokoll.
Und Ihr bisheriger API Key?
Der funktioniert weiter wie bisher. Wir haben ihn bereits umgestellt: Er heißt jetzt „Default", ist Ihr Default API Key, hat die Berechtigung Admin und ist unbegrenzt gültig. Ihre bestehenden Anbindungen laufen also ohne Unterbrechung weiter. Sie müssen nichts tun.
Wir empfehlen trotzdem einen Blick in die Liste: Der Default API Key ist künftig nur noch für ZEIT.IO selbst gedacht. Haben Sie ihn bisher in eigenen Anbindungen eingetragen, ist jetzt ein guter Zeitpunkt, jeder Anbindung einen eigenen Key mit passenden Berechtigungen zu geben.
So geht's
- Einstellungen → API Keys öffnen
- Auf „Neuen API Key anlegen" klicken
- Name und Beschreibung eintragen
- Ablaufdatum wählen oder „Unbegrenzt gültig" ankreuzen
- Die benötigten Berechtigungen auswählen
- Speichern – und den Key über das Kopier-Symbol in der Liste in Ihre Anbindung übernehmen
Die Seite steht Administratoren Ihrer Organisation zur Verfügung.
Auf einen Blick
| Vorher | Nachher |
|---|---|
| Ein API Key pro Organisation | Beliebig viele API Keys, je einer pro Anbindung |
| Jeder Key darf alles | Jeder Key hat eigene Berechtigungen |
| Zeitlich begrenzter Zugriff nur durch manuelles Austauschen | Ablaufdatum pro Key, Standard 90 Tage |
| Keine Übersicht über die Nutzung | „Zuletzt verwendet" und Anzahl der Aufrufe pro Key |
| Key nur erneuerbar | Keys anlegen, bearbeiten, deaktivieren und löschen |
Fragen oder Anmerkungen? Schreiben Sie uns an support@zeit.io – wir helfen gern.